NIS2 RICHTLIJN

BEREID UW ORGANISATIE VOOR OP NIS2

Voorkom risico's rondom bestuursaansprakelijkheid, meldplicht en cyberincidenten met ondersteuning van NFIR.
Voorkom risico’s rondom bestuursaansprakelijkheid, meldplicht en cyberincidenten met de ondersteuning van NFIR. Door organisaties te helpen bij het versterken van hun cyberweerbaarheid, het naleven van wet- en regelgeving en het effectief afhandelen van incidenten, beperkt NFIR de impact van cyberdreigingen en helpt het bestuurders grip te houden op digitale risico’s.
Overzichtskaart van Nederland met provinciegrenzen, zonder labels of extra markeringen - ideaal voor NFIR-presentaties of voor het verkennen van Wat is NFIR in een duidelijke geografische context.

Wat is de NIS2 richtlijn?

De NIS2 richtlijn is Europese wetgeving die organisaties verplicht om hun digitale beveiliging beter op orde te brengen. In Nederland wordt deze richtlijn omgezet in de Cyberbeveiligingswet. Dit betekent dat middelgrote en grote organisaties in kritieke en belangrijke sectoren, zoals IT-dienstverlening, energie, zorg en logistiek moeten voldoen aan strengere eisen op het gebied van cybersecurity, risicobeheer en incidentmelding.

Valt uw organisatie onder de NIS2 richtlijn?

De onderstaande sectoren vallen geheel of gedeeltelijk onder de NIS2 richtlijn en krijgen te maken met strengere eisen rondom cybersecurity, meldplicht, risicobeheer en bestuurlijke verantwoordelijkheid. Controleer of uw organisatie binnen deze essentiële of belangrijke sectoren valt en welke verplichtingen daarbij horen.

Kritieke sectoren

Belangrijke sectoren

Een eenvoudig blauw bliksemschichtpictogram met afgeronde hoeken op een lichtgrijze achtergrond, perfect om NIS2-compliance of Richtlijn-updates weer te geven in je visuals.

Energie

Eenvoudige blauwe lijntekening van een bestelwagen met bewegingslijnen erachter die snelheid of snelle levering aangeven, op een witte achtergrond.

Transport

Schets van een bankgebouw met vier kolommen en een dollarteken in het midden, symbool voor financiën of bankieren.

Bankwezen

Een staafdiagram met een stijgende trendlijn en een dollarteken, dat financiële groei of stijgende winsten weergeeft.

Infrastructuur en financiële markt

Blauwe pictogramillustratie van een smartphone en een desktop computermonitor naast elkaar op een witte achtergrond.

Digitale aanbieders

Eenvoudige blauwe omtrek van een gesloten envelop op een witte achtergrond.

Post en koeriersdiensten

Blauw recyclingsymbool met drie pijlen die een driehoek vormen en het proces van recycling en duurzaamheid voorstellen.

Afvalstoffen-beheer

Eenvoudige lijntekening van een picknickmand met een brood en een ingepakt voorwerp erin, gezien vanaf de voorkant.

Levensmiddelen

Een blauwe omtrek van een hart wordt gecombineerd met een elektrocardiogram (EKG)-lijn die door het midden loopt op een lichte achtergrond.

Gezondheids-zorg

Een eenvoudige blauwe omtrek van een waterdruppel met een gebogen lijn erin, op een lichtgrijze achtergrond.

Drinkwater

Blauwe lijnpictogrammen die een communicatietoren voorstellen met symbolen voor telefoon, e-mail en chatbericht, die meerdere vormen van communicatie aangeven.

Digitale infrastructuur

Een wereldbolpictogram met rasterlijnen en een grote cursorpijl die ernaar wijst, als symbool voor internet- of webtoegang.

Beheer van ICT-diensten

Een blauw-wit pictogram van een laboratoriumkolf gevuld met vloeistof en bubbels, dat wetenschap of scheikunde voorstelt.

Chemische stoffen

Een blauw pictogram van een document met horizontale lijnen en een vergrootglas rechtsonder op de pagina.

Onderzoek

Eenvoudige lijntekening van een fabrieksgebouw met een hoge schoorsteen die rook uitstoot.

Vervaardiging

Pictogram van een grote pijp die vloeistof loost in een waterlichaam, weergegeven met eenvoudige blauwe lijntekening.

Afvalwater

Een eenvoudige blauwe lijntekening van een klassiek gebouw met zuilen en een driehoekig fronton, lijkend op een gerechtsgebouw of overheidsgebouw.

Overheids-diensten

Lijntekening van drie huizen met verschillende ramen en deuren, omringd door struiken en een boom.

Lokale overheden

Lijntekening van een raket die de ruimte in gaat met rook aan de basis en sterren op de achtergrond.

Ruimtevaart

Cybersecurity is geen IT-vinkje meer.

Waarom de NIS2 wetgeving belangrijk is voor bestuurders

De NIS2 wetgeving legt verantwoordelijkheid bij directie en bestuur. Organisaties moeten aantoonbaar grip hebben op risicobeheer, incidentrespons en digitale weerbaarheid. Bij onvoldoende maatregelen kunnen organisaties te maken krijgen met boetes, reputatieschade en verhoogd toezicht vanuit toezichthouders. Juist daarom is het belangrijk om tijdig inzicht te krijgen in de risico’s, verantwoordelijkheden en compliancestatus van uw organisatie.

NIS2 quickscan

Ontdek binnen 2 minuten hoe voorbereid uw organisatie is op de NIS2 wetgeving.

✓ Binnen 2 minuten
✓ Kosteloos

De NIS2-verplichtingen

De 10 bouwstenen tot NIS2 compliance

De onderstaande bouwstenen geven inzicht in de belangrijkste maatregelen die organisaties moeten nemen om te voldoen aan de zorgplicht van de NIS2 richtlijn. Samen vormen deze onderdelen de basis voor aantoonbare cyberweerbaarheid en compliance met de NIS2 richtlijn.

Risicobeheer. Breng cyberrisico's in kaart, beoordeel bedreigingen en neem passende maatregelen om risico's te beheersen.
Beveiligingsbeleid. Leg duidelijke afspraken, richtlijnen en verantwoordelijkheden vast voor informatiebeveiliging binnen de organisatie.
Incidentenmanagement. Detecteer, meld, registreer en behandel beveiligingsincidenten om schade te beperken en herhaling te voorkomen.
Business continuity. Zorg dat kritieke bedrijfsprocessen kunnen doorgaan en herstel snel na verstoringen of cyberincidenten.
Supply chain security. Beheer beveiligingsrisico's bij leveranciers, partners en externe dienstverleners binnen de keten.
Netwerk- en systeembeveiliging. Bescherm IT-systemen, netwerken en apparaten tegen ongeautoriseerde toegang en cyberaanvallen.
Toegangsbeheer. Beheer gebruikersrechten en zorg dat alleen geautoriseerde personen toegang hebben tot systemen en gegevens.
Training en bewustwording. Vergroot de kennis van medewerkers over cybersecurity en leer hen veilig digitaal gedrag toe te passen.
Encryptie en databeveiliging. Bescherm gevoelige gegevens tijdens opslag en verzending met passende beveiligingsmaatregelen en versleuteling.
Monitoring en logging. Houd activiteiten binnen systemen bij en analyseer loggegevens om afwijkingen en beveiligingsincidenten tijdig te signaleren.

Sancties en boetes bij het niet naleven van NIS2 richtlijn

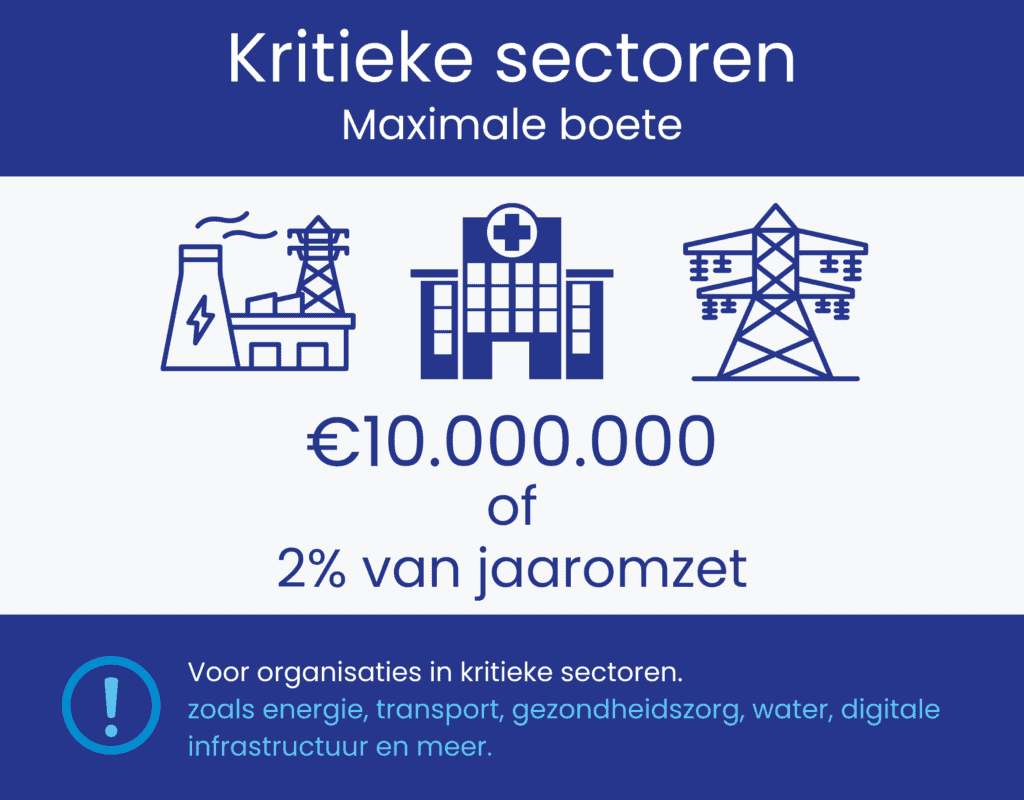
Infographic over kritieke sectoren, met een boete van €10.000.000 of 2% jaarlijkse omzet voor organisaties in sectoren als energie, gezondheidszorg, water en digitale infrastructuur.
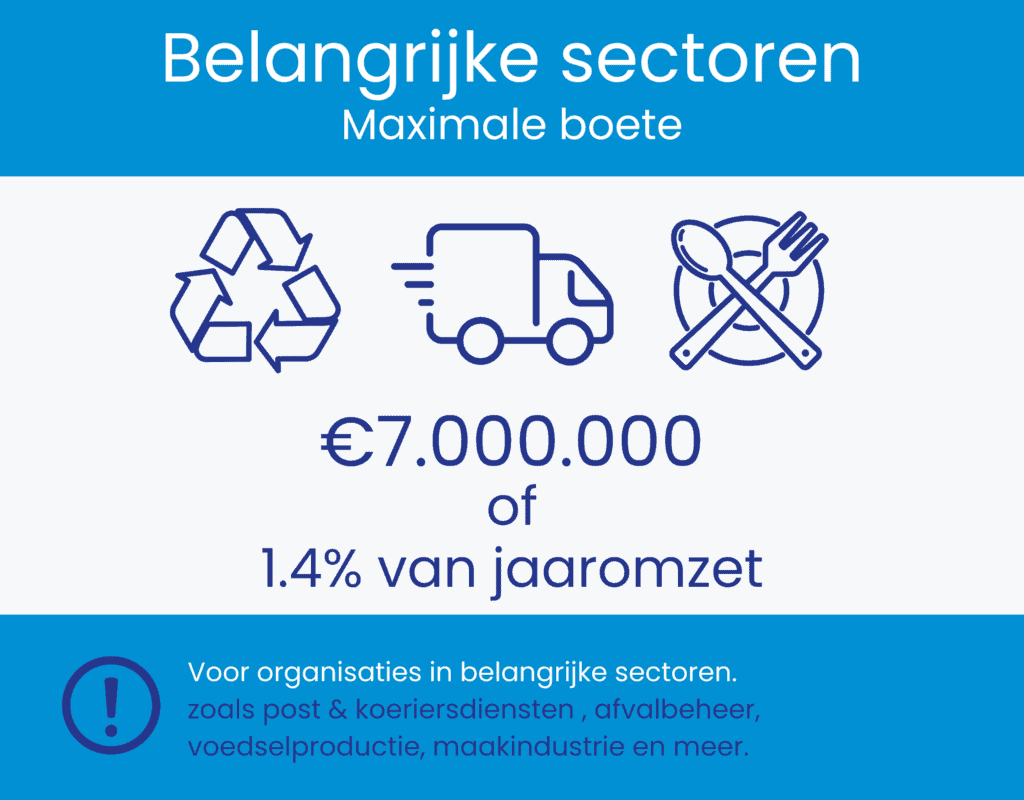
Infographic over maximale boetes voor belangrijke sectoren, met €7.000.000 of 1,4% van de jaaromzet; bevat pictogrammen voor recycling, bezorging en voedsel. Tekst in het Nederlands.

Waarom organisaties kiezen voor NFIR

NFIR Logo Cyber Security Experts

Eén partner

NFIR helpt organisaties met vrijwel alle facetten van NIS2

pentest uit laten voeren

Volledig Nederlands

Met NFIR kiest u voor soevereiniteit

pentest uit laten voeren

Expertise uit de praktijk

Onze aanpak is gebaseerd op ervaring

Wanneer gaat de NIS2 richtlijn in?

De NIS2 richtlijn wordt in Nederland geïmplementeerd via de Cyberbeveiligingswet (Cbw). Deze wet is op 15 augustus 2026 in werking getreden. 

Maak uw organisatie klaar voor NIS2

De NIS2 richtlijn brengt nieuwe regels met zich mee op het gebied van cybersecurity en digitale veiligheid. NFIR biedt de juiste diensten om organisaties te ondersteunen bij het voldoen aan deze nieuwe verplichtingen. Met diensten zoals pentesten, Managed Detection & Response (MDR), security monitoring en security awareness helpen wij organisaties om risico’s inzichtelijk te maken, dreigingen sneller te detecteren en de digitale weerbaarheid structureel te versterken.

Heeft u tussentijds vragen? Neem dan telefonisch contact met ons op via het algemene NFIR telefoonnummer: 088 323 0205

Een man met donker haar en een getrimde baard glimlacht, draagt een blauw ritsjack over een wit overhemd, tegen een effen witte achtergrond - perfect voor een algemeen profiel of een social engineering CTA.

Veelgestelde vragen

De NIS2 richtlijn is Europese cybersecuritywetgeving die organisaties verplicht om hun digitale beveiliging, risicobeheer en incidentrespons te verbeteren.

De richtlijn geldt voor middelgrote en grote organisaties binnen essentiële en belangrijke sectoren, zoals zorg, energie, transport, overheid en IT-dienstverlening.

De Cyberbeveiligingswet, waarin NIS2 wordt opgenomen is ingegaan op 15 augustus 2026.

Boetes kunnen oplopen tot €10 miljoen of 2% van de wereldwijde jaaromzet, afhankelijk van de sector en ernst van de overtreding.

De NIS2 richtlijn legt meer verantwoordelijkheid bij bestuurders. Bij onvoldoende cybersecuritymaatregelen kunnen organisaties te maken krijgen met boetes, reputatieschade en verhoogd toezicht.

Organisaties moeten onder andere risicobeheer, incidentmelding, toegangsbeheer, monitoring en beveiliging van leveranciers op orde hebben.

NFIR helpt organisaties met praktische ondersteuning richting NIS2-compliance, waaronder gap-analyses, pentesten, monitoring en incident response.

SECURITY INCIDENT BIJ UW ORGANISATIE?

De volgende 30 minuten zijn van cruciaal belang​!

De eerste 30 minuten na een cyber security incident zijn cruciaal, omdat een snelle en adequate reactie de schade kan beperken. Daarnaast kan verdere verspreiding van de aanval worden voorkomen en kan essentieel bewijsmateriaal veiliggesteld worden voor nader onderzoek.

Ons Computer Emergency Response Team (CERT) staat 24/7 klaar om bedrijven en organisaties te ondersteunen bij IT-beveiligingsincidenten.

01 | De scan

Tien domeinen uit artikel 21.

Beantwoord elke vraag naar de huidige situatie — niet naar het plan dat nog op de plank ligt.

01 | Risicobeheer & beveiligingsbeleid

Voert uw organisatie periodiek risicoanalyses uit en is er een vastgesteld, actueel informatiebeveiligingsbeleid?

02 | Incidentafhandeling

Is er een beoefend incident response-plan met rollen, escalatiepaden en 24/7-bereikbaarheid?

03 | Bedrijfscontinuïteit & back-ups

Zijn er geteste back-ups (offline/immutable) en een continuïteitsplan voor uitval van kritieke systemen?

04 | Ketenbeveiliging

Stelt u beveiligingseisen aan leveranciers en toetst u die — inclusief inzicht in kritieke afhankelijkheden?

05 | Veilige ontwikkeling & onderhoud

Worden systemen veilig ingericht, tijdig gepatcht en kwetsbaarheden structureel afgehandeld?

06 | Effectiviteitsmeting

Toetst u periodiek of maatregelen werken, bijvoorbeeld via pentests, audits of red teaming?

07 | Cyberhygiëne & training

Krijgen alle medewerkers — inclusief bestuur — periodiek security-training en awareness-oefeningen?

08 | Cryptografie & encryptie

Is er beleid voor versleuteling van data in rust en onderweg, en wordt dat aantoonbaar toegepast?

09 | Personeel & toegangsbeheer

Zijn toegangsrechten op need-to-know ingericht, met een sluitend on-/offboardingproces?

10 | MFA & beveiligde communicatie

Is multifactorauthenticatie afgedwongen op alle externe toegangen en beheeraccounts?

—
—

—

—

A Uw score per artikel 21-domein

B Uw drie prioriteiten

Gerangschikt op risicoreductie per geïnvesteerde euro: dit zijn de stappen die — gegeven uw antwoorden — nu het meeste verschil maken.

    C Wat dit betekent onder NIS2

    Zorgplicht (art. 21)

    —

    Meldplicht (art. 23)

    Significante incidenten meldt u binnen 24 uur (vroegtijdige waarschuwing) en 72 uur (incidentmelding) bij de toezichthouder. Zonder beoefend IR-proces is die termijn in de praktijk niet haalbaar.

    Bestuursverantwoordelijkheid (art. 20)

    Het bestuur moet maatregelen goedkeuren, toezien op uitvoering én zelf getraind zijn. Niet-naleving kan leiden tot persoonlijke aansprakelijkheid en — bij essentiële entiteiten — tijdelijk bestuursverbod.

    Sancties

    Boetes tot €10 mln of 2% van de wereldwijde jaaromzet voor essentiële entiteiten (€7 mln / 1,4% voor belangrijke entiteiten) — naast bindende aanwijzingen en verscherpt toezicht.

    Dit is een eerste indruk op basis van zelfevaluatie, geen audit. Wilt u de uitkomst duiden met een specialist — en weten welke stap nú het meeste risico wegneemt?

    Bespreek uw resultaat

    Op basis van meer dan 600 succesvol uitgevoerde pentesten.

    Top 10 meest voorkomende cyber kwetsbaarheden bij Nederlandse Gemeenten

    Download gratis whitepaper
    De besproken kwetsbaarheden worden wereldwijd misbruikt, zo ook bij de Nederlandse gemeenten. Het doel van deze paper is gemeenten inzicht te geven in huidige dreigingen en hen te helpen bij het verbeteren van  beveiligingsmaatregelen. NFIR streeft naar transparantie om de weerbaarheid van gemeenten te verhogen en cyberaanvallen proactief tegen te gaan.

    * geen registratie nodig, direct downloaden