AI Pentesten

Bescherm chatbots, AI-agents, RAG-oplossingen en AI-integraties tegen prompt injection, datalekken en ongeautoriseerde acties.
NFIR beeldmerk kleur

Wat is een AI Pentest?

Organisaties zetten AI steeds vaker in voor chatbots, documentverwerking, interne assistenten en procesautomatisering. Deze toepassingen verwerken vaak gevoelige data en zijn gekoppeld aan belangrijke systemen. Daarmee ontstaan ook nieuwe risico’s die met een traditionele pentest niet altijd zichtbaar worden, zoals prompt injection, datalekken en ongeautoriseerde acties via integraties. NFIR voert gespecialiseerde AI pentests uit om deze kwetsbaarheden inzichtelijk te maken, zodat u AI veilig en verantwoord kunt inzetten.

Home

Welke AI-systemen kan NFIR voor u testen?

Eenvoudige lijntekening van een lachend robotgezicht met gesloten ogen, afgeronde hoeken en een antenne rechtsboven - perfect om vriendelijke AI pentesten-technologie weer te geven.

AI Chatbots & Virtuele Assistenten

Klantgerichte of interne chatbots die gebruikmaken van large language models (LLM's).
Wit pictogram van twee overlappende vellen papier, het ene voor het andere, met horizontale lijnen die tekst voorstellen op het voorblad - ideaal voor het illustreren van AI pentesten rapporten of documentanalyse.

AI-gestuurde Documentverwerking

Systemen die documenten uploaden, analyseren of samenvatten met behulp van AI.
Een eenvoudig wit pictogram van een database of server, afgebeeld als drie gestapelde schijven met drie punten aan de rechterkant, op een lichte achtergrond - ideaal voor het illustreren van AI pentesten concepten.

RAG-systemen

AI-toepassingen die interne kennisbanken, databases of documentcollecties raadplegen.
Wit omlijnd pictogram van twee overlappende mappen met de letters "API" op de voorste map, die AI-pentesten symboliseren, op een lichtgrijze achtergrond.

AI API's & Integraties

Backend-integraties met AI-modellen (OpenAI, Azure OpenAI, Anthropic en open-source modellen) die via API's worden aangesproken.

Wit pictogram van een microchip in het midden met circuits die naar buiten uitstralen, AI pentesten symboliserend, weergegeven op een lichtgrijze achtergrond.

AI Agents & Tool-gebruik

Autonome AI-systemen die acties kunnen uitvoeren, zoals het aanroepen van API's, het doorzoeken van databases of het uitvoeren van taken namens gebruikers.
Wit omlijnd pictogram van een tandwiel met een potlood erin, symbool voor instellingen of aanpassingen - ideaal voor het illustreren van AI pentesten tools - op een lichtgrijze achtergrond.

Custom & Overige AI-toepassingen

Heeft u een AI-toepassing die niet in bovenstaande categorieën valt? Neem gerust contact met ons op om de mogelijkheden te bespreken.
Welke aanvalscenario's zijn mogelijk voor AI pentesting?

Net als bij traditionele pentesten hanteren wij verschillende aanvalscenario’s. Bij AI pentesting bepaalt het scenario in hoeverre de
pentester kennis heeft over de architectuur, het gebruikte model, de system prompt en de ingebouwde beveiligingsmaatregelen.

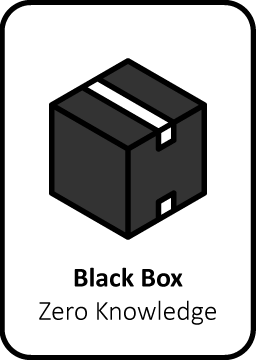
Black box pentesten hacker organisatie applicaties beveiliging informatie

Black Box pentest

De pentester heeft uitsluitend toegang tot de AI-toepassing zoals een eindgebruiker. Er is geen inzicht in het onderliggende model, de system prompt of de architectuur. Dit scenario simuleert een externe aanvaller die via de reguliere interface probeert misbruik te maken van het AI-systeem.
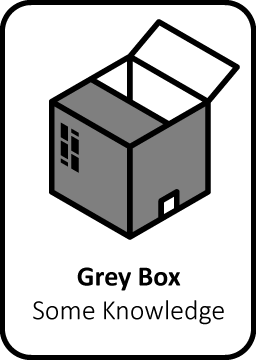
Grey box pentesten risico hackers geautomatiseerde netwerk penetratietest nederland

Grey Box pentest

De pentester ontvangt beperkte informatie, zoals het type model, de globale functionaliteit en een gebruikersaccount. Dit sce nario simuleert een geauthenticeerde gebruiker of een aanvaller met beperkte voorkennis.
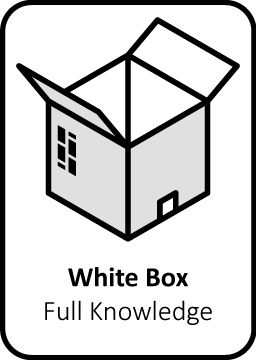
white box pentesten ethische hardware vulnerability pentester security audit computersystemen

White Box pentest

De pentester heeft volledige toegang tot de system prompt, modelconfiguratie, tool-definities, RAG-pipeline en broncode. Dit maakt een diepgaande analyse mogelijk van alle beveiligingslagen binnen de AI-toepassing.

Het AI pentest-proces in 5 stappen!

Stap 1: intake

Tijdens een intakegesprek brengen wij uw AI-landschap in kaart. Welke AI-toepassingen worden gebruikt, hoe is de architectuur
opgebouwd en welke data wordt verwerkt? Op basis hiervan bepalen wij de scope en selecteren wij de relevante testscenario’s.

Stap 2: Voorstel en planning

U ontvangt een gedetailleerd voorstel met de scope, aanvalscenario’s, tijdlijn en kosten. Na akkoord plannen wij de pentest in op een
moment dat voor u passend is.

Stap 3. uitvoering

Onze pentesters voeren de tests uit conform de OWASP AI Testing Guide en LLM Top 10. Bij het aantreffen van kritieke
kwetsbaarheden wordt u direct geïnformeerd, zodat hier onmiddellijk opvolging aan kan worden gegeven.

Stap 4: Resultaten & Rapportage

U ontvangt een uitgebreide rapportage met alle bevindingen, inclusief risicoklassificatie, reproduceerstappen en concrete
aanbevelingen. Onze specialisten lichten de resultaten persoonlijk aan u toe.

Stap 5: Hertest (optioneel)

Na het doorvoeren van verbeteringen kan een hertest worden uitgevoerd om te valideren dat de kwetsbaarheden daadwerkelijk zijn
verholpen.

Test uw AI-systemen vandaag nog!

Benieuwd hoe veilig uw AI-toepassing werkelijk is? Onze specialisten denken graag met u mee en adviseren welke AI pentest het beste past bij uw omgeving. Neem vrijblijvend contact met ons op.

Heeft u tussentijds vragen? Neemt u dan telefonisch contact met ons op op het algemene NFIR telefoonnummer: 088 323 0205

Een man met donker haar en een getrimde baard glimlacht, draagt een blauw ritsjack over een wit overhemd, tegen een effen witte achtergrond - perfect voor een algemeen profiel of een social engineering CTA.

FAQ's

Een AI pentest is een beveiligingstest waarbij AI-systemen, zoals chatbots, AI-agents, LLM-applicaties en RAG-oplossingen, worden onderzocht op kwetsbaarheden. Denk aan prompt injection, datalekken, ongeautoriseerde acties en zwakke integraties met andere systemen.

AI-systemen verwerken vaak gevoelige data en communiceren met gebruikers of interne systemen. Een AI pentest helpt organisaties om beveiligingsrisico’s vroegtijdig te ontdekken en schade, datalekken of misbruik van AI-toepassingen te voorkomen.

Vrijwel alle AI-toepassingen kunnen worden getest, zoals AI chatbots, Microsoft Copilot-omgevingen, interne AI-assistenten, documentverwerking met AI, RAG-systemen, AI API-integraties en autonome AI-agents.

Tijdens een AI pentest testen wij onder andere op prompt injection, system prompt leakage, gevoelige informatie die uitlekt, onveilige API-koppelingen, excessive agency, model misbruik en kwetsbaarheden in vector databases of RAG-omgevingen.

Een traditionele pentest richt zich op netwerken, webapplicaties en infrastructuur. Een AI pentest test juist specifieke AI-risico’s zoals prompt manipulation, output misbruik, AI-data leakage en ongewenste acties door AI-systemen.

Een AI pentest start met een intake en scopebepaling. Daarna testen onze specialisten uw AI-systeem volgens de OWASP AI Testing Guide en OWASP LLM Top 10. U ontvangt vervolgens een duidelijke rapportage met bevindingen, risico’s en concrete verbeteradviezen.

SECURITY INCIDENT BIJ UW ORGANISATIE?

De volgende 30 minuten zijn van cruciaal belang​!

De eerste 30 minuten na een cyber security incident zijn cruciaal, omdat een snelle en adequate reactie de schade kan beperken. Daarnaast kan verdere verspreiding van de aanval worden voorkomen en kan essentieel bewijsmateriaal veiliggesteld worden voor nader onderzoek.

Ons Computer Emergency Response Team (CERT) staat 24/7 klaar om bedrijven en organisaties te ondersteunen bij IT-beveiligingsincidenten.

Op basis van meer dan 600 succesvol uitgevoerde pentesten.

Top 10 meest voorkomende cyber kwetsbaarheden bij Nederlandse Gemeenten

Download gratis whitepaper
De besproken kwetsbaarheden worden wereldwijd misbruikt, zo ook bij de Nederlandse gemeenten. Het doel van deze paper is gemeenten inzicht te geven in huidige dreigingen en hen te helpen bij het verbeteren van  beveiligingsmaatregelen. NFIR streeft naar transparantie om de weerbaarheid van gemeenten te verhogen en cyberaanvallen proactief tegen te gaan.

* geen registratie nodig, direct downloaden